L’AI Act, il regolamento europeo sull’intelligenza artificiale, riguarda anche le PMI che non sviluppano nulla: basta un chatbot sul sito, un assistente per scrivere email o un software che filtra i curriculum. Il calendario è cambiato da poco: il Digital Omnibus ha spostato al 2027 e al 2028 le regole più pesanti, quelle sui sistemi ad alto rischio. Restano ferme le date di divieti, formazione del personale e trasparenza.
Questa guida all’AI Act per le PMI mette in fila cosa vale già, cosa è slittato e cosa devono fare le PMI italiane da subito.
In breve:
- Dal 2 febbraio 2025 valgono i divieti e l’obbligo di formare il personale che usa l’AI.
- Dal 2 agosto 2026 si applicano le regole di trasparenza su chatbot, deepfake, testi pubblicati e riconoscimento delle emozioni.
- Il 2 dicembre 2026 arrivano l’etichettatura tecnica dei contenuti generati dall’AI e due nuovi divieti.
- I sistemi ad alto rischio, come i software per selezionare il personale, slittano al 2 dicembre 2027 e al 2 agosto 2028.
Una nota prima di cominciare: questa è una guida informativa, non una consulenza legale. Le norme sono cambiate da poche settimane e per i casi specifici serve il parere di un legale.
Che cos’è l’AI Act e a chi si applica
L’AI Act è il Regolamento (UE) 2024/1689, la norma europea che stabilisce regole comuni per sviluppare, vendere e usare sistemi di intelligenza artificiale. Si applica a chi li sviluppa, a chi li mette sul mercato europeo (anche con sede fuori dall’UE) e a chi li usa in azienda. Per le piccole e medie imprese (PMI) non esiste un’esenzione: valgono le stesse regole, con qualche alleggerimento, come sanzioni più basse. Gli obblighi dipendono dal ruolo dell’azienda e dal rischio dello strumento, come spiegano le sezioni seguenti.
Il calendario dell’AI Act per le PMI
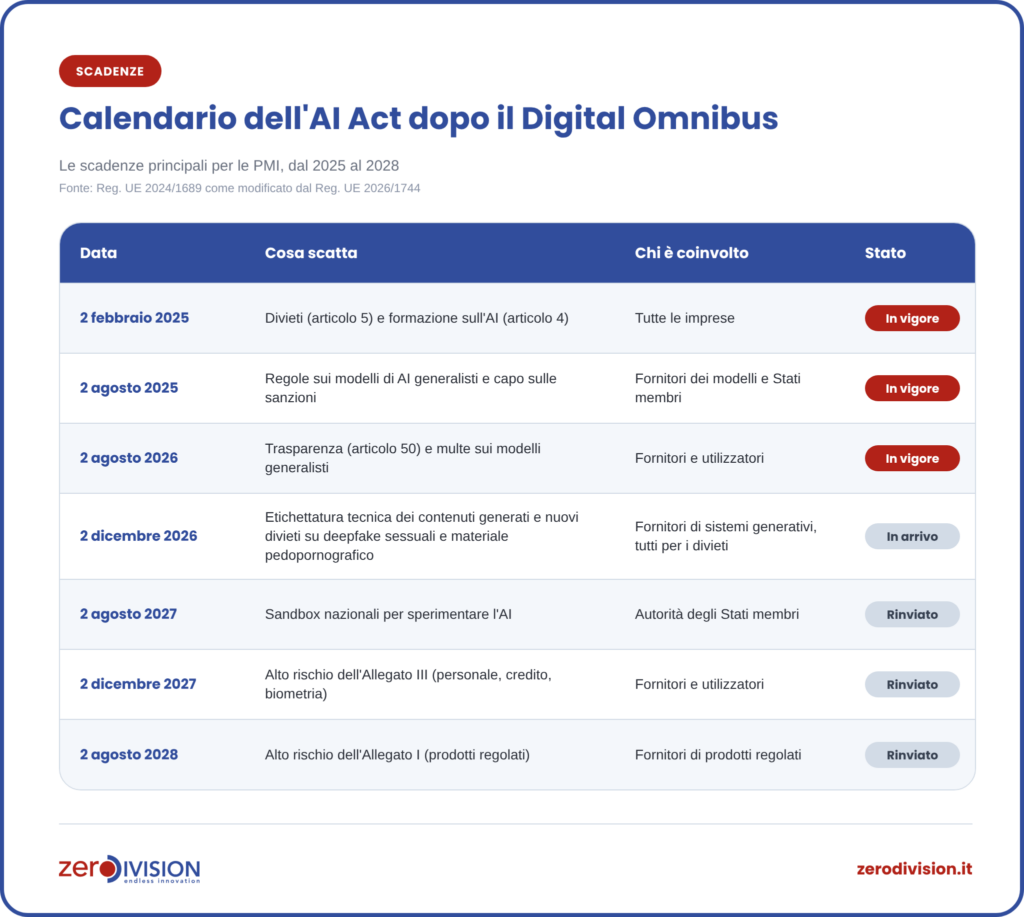
Il regolamento è stato pubblicato il 12 luglio 2024 e si applica a tappe. La tabella mostra dove siamo a ottobre 2026, dopo le modifiche del Digital Omnibus.
| Data | Cosa scatta | Chi è coinvolto | Stato |
|---|---|---|---|
| 2 febbraio 2025 | Divieti (articolo 5) e formazione sull’AI (articolo 4) | Tutte le imprese che sviluppano o usano AI | In vigore |
| 2 agosto 2025 | Regole sui grandi modelli di AI generalisti (GPAI) e capo sulle sanzioni | Chi sviluppa i modelli, Stati membri | In vigore |
| 2 agosto 2026 | Obblighi di trasparenza (articolo 50, paragrafi 1, 3 e 4) e multe della Commissione sui fornitori di modelli GPAI | Fornitori e utilizzatori di sistemi di AI | In vigore |
| 2 dicembre 2026 | Etichettatura tecnica dei contenuti generati (articolo 50, paragrafo 2) e nuovi divieti su deepfake sessuali e materiale pedopornografico | Fornitori di sistemi generativi; tutti per i divieti | In arrivo |
| 2 agosto 2027 | Ambienti di sperimentazione normativa (sandbox) nazionali | Autorità degli Stati membri | Rinviato |
| 2 dicembre 2027 | Sistemi ad alto rischio dell’Allegato III: selezione del personale, credit scoring, biometria e altri ambiti | Fornitori e utilizzatori | Rinviato |
| 2 agosto 2028 | Sistemi ad alto rischio integrati nei prodotti dell’Allegato I | Fornitori di prodotti regolati, come giocattoli e dispositivi medici | Rinviato |
Fonti: Regolamento (UE) 2024/1689, come modificato dal Regolamento (UE) 2026/1744, e comunicato del Consiglio dell’UE del 29 giugno 2026.
Il Regolamento (UE) 2026/1744, il Digital Omnibus sull’AI, è stato firmato l’8 luglio 2026, pubblicato in Gazzetta Ufficiale dell’UE il 24 luglio ed è in vigore dal 27 luglio. Ha toccato solo le parti più pesanti. Divieti e formazione sono rimasti dove erano, e la trasparenza dell’articolo 50 si applica dal 2 agosto 2026. Per l’etichettatura tecnica dei contenuti generati il periodo di tolleranza per i fornitori è stato ridotto da sei a tre mesi e si chiude il 2 dicembre 2026.
Fornitore o utilizzatore: da qui dipendono gli obblighi
L’AI Act riguarda chi sviluppa l’intelligenza artificiale e chi la usa. Il regolamento distingue due ruoli.
Il fornitore sviluppa un sistema di AI, o lo fa sviluppare, e lo mette sul mercato con il proprio nome o marchio. L’utilizzatore (in inglese deployer) è chi usa un sistema di AI per lavoro, sotto la propria responsabilità. L’uso personale, fuori dall’attività professionale, non conta.
Una PMI che adotta lo strumento di un altro fornitore, come ChatGPT, Copilot, un assistente per scrivere testi o un chatbot sul sito, è in genere utilizzatore. Se invece sviluppa un sistema e lo mette in servizio con il proprio nome, è fornitore di quel sistema. Molti obblighi cambiano a seconda del ruolo, ed è il motivo per cui conviene chiarirlo per primo.
I quattro livelli di rischio
L’AI Act ragiona per rischio, e la Commissione europea lo rappresenta come una piramide a quattro livelli. Sapere dove cade uno strumento aiuta a capire quali regole lo riguardano.
| Livello | Cosa prevede | Esempi in una PMI |
|---|---|---|
| Rischio inaccettabile | Vietato dal 2 febbraio 2025 | Punteggio sociale, tecniche subliminali che manipolano il comportamento, riconoscimento delle emozioni dei dipendenti sul lavoro |
| Alto rischio | Controlli più severi su sorveglianza umana, registri e informazione ai lavoratori, dal 2 dicembre 2027 e dal 2 agosto 2028 | Software che filtra i curriculum, valutazione delle prestazioni, credit scoring di persone |
| Rischio limitato | Obblighi di trasparenza, dal 2 agosto 2026 | Chatbot per i clienti, contenuti generati o manipolati, deepfake |
| Rischio minimo | Nessun obbligo specifico, restano buone pratiche | Filtro antispam |
La classificazione dipende dall’uso concreto dello strumento, dal contesto e dai dati trattati. I grandi modelli generalisti, quelli dietro ChatGPT o Gemini, seguono un percorso a parte: gli obblighi su documentazione, diritto d’autore e dati di addestramento riguardano chi sviluppa il modello, dal 2 agosto 2025. Una PMI che si limita a usarli non li ha.
Gli obblighi dell’AI Act già in vigore per le PMI
Dal 2 febbraio 2025 si applicano due blocchi di regole che riguardano tutti: i divieti e la formazione.
I divieti
Tra le pratiche vietate ci sono le tecniche subliminali che spingono le persone a comportarsi in un certo modo, il punteggio sociale e i sistemi che deducono le emozioni di una persona sul luogo di lavoro o a scuola, salvo motivi medici o di sicurezza. L’ultimo caso interessa da vicino chi usa strumenti che analizzano colloqui o videochiamate nella selezione del personale.
La formazione sull’AI
L’articolo 4 chiede a chi sviluppa o usa sistemi di AI di far crescere le competenze del personale. Il Digital Omnibus ha ammorbidito la norma. Prima si parlava di garantire, per quanto possibile, un livello sufficiente di alfabetizzazione. Oggi fornitori e utilizzatori adottano misure per sostenere la formazione di dipendenti e collaboratori, tenendo conto di conoscenze, esperienza e contesto d’uso. Il testo precisa che non c’è un livello fisso da garantire a ogni persona. La data non è cambiata: vale dal 2 febbraio 2025. Per costruire un percorso c’è il servizio di gestione del cambiamento e formazione.
Le sanzioni
Il capitolo sulle sanzioni si applica dal 2 agosto 2025. I tetti massimi per le imprese, nella misura più alta tra i due valori, sono questi:
- 35 milioni di euro o il 7% del fatturato mondiale annuo per i divieti;
- 15 milioni o il 3% per le altre violazioni, trasparenza compresa;
- 7,5 milioni o l’1% per informazioni false o incomplete date alle autorità.
Le sanzioni concrete le stabiliscono gli Stati membri. Per le PMI il regolamento prevede il valore più basso tra importo fisso e percentuale, e il Digital Omnibus ha esteso lo stesso trattamento alle piccole imprese a media capitalizzazione.
Dal 2 agosto 2026: le regole di trasparenza
L’articolo 50 è in applicazione dal 2 agosto 2026. Per una PMI contano quattro casi.
Chatbot e assistenti virtuali
Chi parla con un sistema di AI deve saperlo, a meno che sia già ovvio. L’obbligo è del fornitore, che deve progettare il sistema in modo da dirlo. Una PMI che offre ai clienti il chatbot di un altro fornitore, sul sito o su WhatsApp, non ha questo obbligo, ma può chiedere al fornitore se l’avviso è previsto. Chi sviluppa il chatbot da sé e lo mette in servizio con il proprio nome è fornitore. Per orientarsi tra gli strumenti c’è la guida su chatbot, LLM e agente AI.
Deepfake
Un deepfake è un contenuto, per esempio un video o un audio, che assomiglia a persone, luoghi o eventi reali e sembrerebbe autentico a chi lo vede. Chi lo produce con l’AI deve dichiarare che è stato generato o manipolato artificialmente. Per le opere chiaramente artistiche, satiriche o di fantasia basta una dichiarazione che non rovini la fruizione dell’opera.
Testi pubblicati per informare il pubblico
Un testo generato dall’AI e pubblicato per informare su temi di interesse pubblico va dichiarato come tale. Fa eccezione il testo che ha avuto una revisione umana o un controllo editoriale, con una persona o un’azienda che ne risponde.
Riconoscimento delle emozioni e categorizzazione biometrica
Chi usa questi sistemi deve informare le persone esposte e rispettare il GDPR. Le informazioni vanno date in modo chiaro, al più tardi al primo contatto.
In arrivo a dicembre 2026: l’etichettatura dei contenuti generati
I fornitori di sistemi che generano testi, immagini, audio o video devono marcare i contenuti in un formato leggibile da una macchina, così che risultino generati dall’AI. Non vale per i sistemi che si limitano ad assistere nella modifica standard. Il periodo di tolleranza dei fornitori si chiude il 2 dicembre 2026. Lo stesso giorno entrano in vigore due nuovi divieti: i sistemi che generano immagini, video o audio intimi di una persona riconoscibile senza il suo consenso e quelli che producono materiale pedopornografico.
Cosa è stato rinviato: i sistemi ad alto rischio
Il Digital Omnibus ha spostato le regole sui sistemi ad alto rischio, quelli dell’Allegato III e quelli legati ai prodotti regolati dell’Allegato I.
- Il 2 dicembre 2027 vale per i sistemi dell’Allegato III, che copre otto ambiti: biometria, infrastrutture critiche, istruzione, lavoro e gestione dei dipendenti, accesso a servizi essenziali (compreso il merito di credito delle persone), forze dell’ordine, migrazione e frontiere, giustizia.
- Il 2 agosto 2028 vale per i sistemi che sono componenti di sicurezza di prodotti regolati, come giocattoli, dispositivi medici, apparecchiature radio e ascensori. Le macchine seguono ora una disciplina settoriale a parte, basata sul Regolamento (UE) 2023/1230.
Per una PMI il caso più concreto è il software per assumere e gestire il personale: filtra le candidature, valuta i candidati, decide su promozioni e licenziamenti, assegna compiti in base al comportamento o monitora le prestazioni. Chi usa sistemi di questo tipo dovrà, tra le altre cose, seguire le istruzioni del fornitore, affidare il controllo a persone competenti, conservare i log per almeno sei mesi e informare i lavoratori e i loro rappresentanti prima di metterli in servizio.
Il Digital Omnibus ha anche allargato alle piccole imprese a media capitalizzazione alcune semplificazioni già previste per le PMI, come la documentazione tecnica in forma semplificata. Sono le imprese che non sono PMI, con meno di 750 persone e fino a 150 milioni di euro di fatturato o 129 milioni di bilancio (Raccomandazione (UE) 2025/1099). Per le PMI la definizione resta quella della Raccomandazione 2003/361/CE: la media impresa ha meno di 250 persone e fino a 50 milioni di fatturato o 43 di bilancio, la piccola meno di 50 persone e fino a 10 milioni, la microimpresa meno di 10 persone e fino a 2 milioni.
Chi controlla in Italia e cosa aggiunge la legge 132/2025
In Italia l’AI Act si affianca alla legge 132 del 23 settembre 2025, in vigore dal 10 ottobre 2025. La legge designa l’Agenzia per la cybersicurezza nazionale (ACN) e l’Agenzia per l’Italia digitale (AgID) come autorità nazionali. Banca d’Italia, Consob e IVASS si occupano dei rispettivi settori. Per i dati personali resta il Garante della privacy.
Due regole italiane valgono già oggi e toccano da vicino le imprese. Chi ha dipendenti o collaboratori deve informarli quando usa l’AI nel rapporto di lavoro (articolo 11). I professionisti devono dire al cliente che usano strumenti di AI (articolo 13). Si sommano agli obblighi europei.
Tre situazioni tipiche in una PMI
Gli obblighi dipendono da ciò che l’azienda fa con l’AI. Tre casi coprono la maggior parte delle PMI italiane.
Il team usa ChatGPT, Copilot o Gemini
È il caso più comune. L’azienda non sviluppa AI, usa strumenti di altri fornitori ed è in genere utilizzatore. Pesano soprattutto due cose: la formazione del personale, già obbligatoria, e le regole italiane sull’informare lavoratori e clienti. L’articolo 50 entra in gioco solo in casi precisi, per esempio se l’azienda pubblica testi generati dall’AI per informare il pubblico senza revisione umana, o se diffonde un deepfake.
Il regolamento non chiede di scrivere in ogni email o presentazione che è stata preparata con l’AI. La dichiarazione riguarda i testi pubblicati per informare il pubblico, e anche lì non serve se c’è stata una revisione umana.
Esempio: in un'azienda di serramenti con diciotto dipendenti l'ufficio commerciale prepara le offerte con ChatGPT e un magazziniere usa Copilot per tradurre le bolle dei fornitori. Nessuno dei due usi è vietato o ad alto rischio, ma nessuno ha spiegato al personale quali dati non vanno incollati nei prompt, e la norma sulla formazione chiede proprio questo. Può partire da una policy di una pagina e dalla guida su come scrivere prompt efficaci.
Si usa software per selezionare o valutare il personale
Questi software rientrano tra i sistemi ad alto rischio, con obblighi dal 2 dicembre 2027. Il rinvio non cancella due regole già attive: il divieto di dedurre le emozioni dei dipendenti, che riguarda gli strumenti di analisi di colloqui e videochiamate, e l’obbligo italiano di informare i lavoratori. Mappare i software in uso e capire con i fornitori cosa prevedono richiede tempo, e la finestra in più serve a questo.
L’azienda vende un prodotto con funzioni di AI
Chi sviluppa un sistema e lo mette in servizio con il proprio nome è fornitore, e ha gli obblighi più numerosi. Un software con un chatbot integrato deve far capire all’utente che sta parlando con un’AI. Se il prodotto genera testi, immagini, audio o video, l’etichettatura tecnica diventa obbligatoria dal 2 dicembre 2026, salvo i sistemi che si limitano a un aiuto di modifica standard. Conviene controllare anche se il prodotto rientra negli ambiti dell’Allegato III.
Cosa devono fare le PMI: da dove partire in pratica
Quanto segue è un insieme di suggerimenti operativi, non di obblighi di legge, per mettere ordine prima che le scadenze arrivino.
Si comincia con un inventario degli strumenti: un foglio con strumento, reparto, dati trattati, fornitore e ruolo (fornitore o utilizzatore) mostra a quali regole si è esposti. Va incluso anche ciò che i dipendenti usano di propria iniziativa.
Poi si classifica ogni strumento: rientra in un divieto, in un obbligo di trasparenza o in uno degli ambiti ad alto rischio? L’AI Act si intreccia con il GDPR in più punti, e può servire un confronto con chi si occupa di cybersicurezza e conformità GDPR.
Servono poi regole interne: un documento breve che dice quali strumenti sono autorizzati, per quali usi e con quali dati. Qui rientra anche cosa si può inserire nei prompt e cosa no, e il documento dà concretezza all’obbligo di formazione.
Infine ci sono avvisi e contratti. Chatbot, contenuti generati e testi pubblicati vanno controllati rispetto alle regole di trasparenza, e nei contratti con i fornitori conviene chiarire chi si occupa dell’avviso e dell’etichettatura.
Fonti ufficiali
- Regolamento (UE) 2024/1689 (AI Act)
- Regolamento (UE) 2026/1744 (Digital Omnibus sull’AI)
- Consiglio dell’UE, via libera definitivo del 29 giugno 2026
- Raccomandazione 2003/361/CE sulla definizione di PMI
- Raccomandazione (UE) 2025/1099 sulle piccole imprese a media capitalizzazione